01 · מיפוי ואסטרטגיה
- זיהוי התהליכים שבהם AI יחסוך הכי הרבה זמן וכסף
- מפת דרכים מותאמת ליעדים העסקיים
- תעדוף יוזמות לפי השפעה ומאמץ
 aiforwork.ing
בואו נדבר
בואו נדבר
הטמעת AI ארגונית 360°
בכמעט כל ארגון, עובדים כבר מפעילים כלי AI וסוכנים שאיש לא אישר, פשוט כי זה עוזר להם. השאלה כבר איננה אם להכניס AI, אלא אם הוא ייכנס בצורה מסודרת או מהדלת האחורית. אנחנו, אני וצוות המטמיעים, מלווים ארגונים בתהליך מלא: מיפוי, בחירת סביבה מאובטחת, בניית הסוכנים והאוטומציות בפועל, הכשרת האנשים ומדידה שאפשר להציג להנהלה.
התשובה תלויה בהיקף, והרצף נראה בדרך כלל כך: מיפוי ואסטרטגיה נמשכים שבועות בודדים, ולפני שורת הקוד הראשונה סוגרים מול IT ואבטחת מידע את סיווג המידע, מיקום הנתונים והחיבור למערכות. הסוכנים הראשונים רצים כבר בתוך החודש הראשון, ואת המדדים שלהם מגדירים עוד לפני הבנייה. הכשרת המחלקות נפרסת לפי הקצב של הארגון, עד שכל צוות יודע להפעיל ולתחזק את הסוכנים שלו. בונים ומודדים תוך כדי, כך שהערך הראשון מגיע הרבה לפני סוף התהליך.
בדרך כלל מתחילים בסדנה אחת או שתיים, ומשם מחליטים יחד אם ממשיכים להטמעה מלאה. אלה שלוש נקודות הכניסה:
לרוב 2 מפגשים של 3 שעות, וכל משתתף יוצא עם סוכן שעובד על תהליך אמיתי מהעבודה שלו. אפשר לבחור מתוך הסדנאות לפי מחלקה, או לפתוח עם קורס הצ׳מפיונים לנבחרת מובילי ה-AI של הארגון.
התהליך שמתואר בעמוד הזה: מיפוי, סביבה מאובטחת, בניית הסוכנים והאוטומציות, הכשרת האנשים ומדידה. בסופו יש סוכנים שרצים על המערכות שלכם, ולכל אחד מהם בעלים ותיעוד.
מטמיע AI ארגוני קבוע מגיע ליום או יומיים מלאים בשבוע ועובד בספרינטים של שבועיים. כל ספרינט נסגר בתוצר עובד, והידע נשאר אצלכם.
סוכן הוא עובד דיגיטלי: יש לו גישה למערכות, הוא מבצע פעולות, והוא יכול לטעות. ובכל זאת, ברוב הארגונים עדיין אין כללים כתובים למה שמותר לו. אצלנו הממשל הוא חלק מהבנייה, לא מסמך שנכתב אחריה:
רוב הפרויקטים לא נשברים בבנייה, הם נשברים חצי שנה אחריה. מי שבנה עבר תפקיד, אף אחד כבר לא זוכר למה הזרימה מוגדרת ככה, וברגע שמשהו נופל פשוט חוזרים לעבוד ידנית. לכן מי שיתחזק את המערכת יושב איתנו כבר בבנייה ולא מקבל אותה מוכנה בסוף, כל אוטומציה מגיעה עם תיעוד קצר של מה היא עושה ומה לבדוק כשהיא נופלת, וכל ההרשאות והחשבונות רשומים על הארגון ולא עלינו. אם אין בארגון מי שייקח את זה על עצמו, יש לנו שירות של מטמיע AI ארגוני קבוע שממשיך ללוות לאורך זמן.
רוב ההטמעות נעצרות לא בגלל הטכנולוגיה אלא בגלל שאלה שאיש לא סגר מראש. אלה ארבע השאלות שאנחנו סוגרים מול IT ואבטחת מידע לפני שורת קוד ראשונה:
הטמעה נכשלת בדרך כלל לא בגלל הטכנולוגיה אלא בגלל פער מיומנויות: הכלים נרכשים, והאנשים ממשיכים לעבוד כמו קודם. לכן כל הטמעה אצלנו משלבת מערך הכשרות מותאם. קורס צ׳מפיונים ועוד שמונה מסלולים, לכל מחלקה:
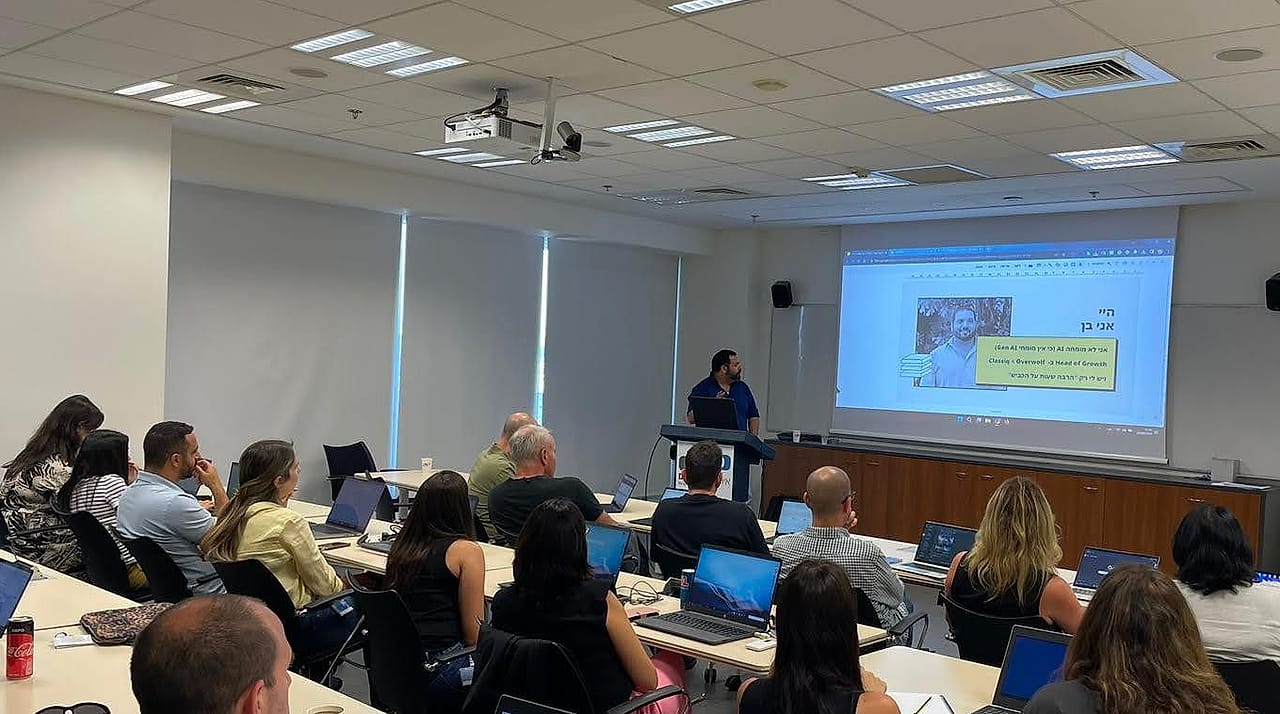
בן רוטנברג העביר סדנה מעוררת השראה בבינה מלאכותית ג׳נרטיבית שהפכה את הכלים הללו לשימושיים ויומיומיים עבורי ועבור עובדי ישראכרט. למרות השימוש הקבוע שלנו בכלי בינה, בן הצליח להראות לנו כיצד לשפר ולייעל את העבודה שלנו באופן משמעותי. הסדנה זכתה למשוב חיובי מכל המשתתפים והייתה אבן דרך חשובה בתוכנית ההדרכה שלנו.
תלוי בהיקף: מיפוי ואסטרטגיה נמשכים בדרך כלל שבועות בודדים, סוכנים ראשונים רצים בתוך החודש הראשון, והכשרת המחלקות נפרסת לפי קצב הארגון. העיקרון המנחה הוא תוצר רץ מוקדם: לא מחכים לסוף התהליך כדי לראות ערך, אלא בונים ומודדים תוך כדי.
גרסת Enterprise היא שירות ענן מנוהל של הספק, עם התחייבות שהנתונים לא משמשים לאימון ועם ניהול הרשאות ארגוני. פריסה מקומית (On-Premises) מריצה את המודלים על תשתית שלכם בלי חיבור החוצה, ומתאימה לארגונים עם רגישות מרבית. בין שתי הקצוות יש ענן פרטי ופלטפורמות סגורות מבוססות API.
אם הפעילות שלכם או תוצרי המערכות שלכם מגיעים לאיחוד האירופי, ייתכן שכן: סעיף 4 לחוק ה-AI האירופי, שבתוקף מאז פברואר 2025, מחייב לנקוט צעדים לקידום אוריינות AI אצל מי שמפעיל מערכות AI מטעם הארגון. מאז התיקון שנכנס לתוקף ביולי 2026 זו חובת מאמץ, בלי דרישה לרמה מסוימת. גם בלי תחולה ישירה, הכשרה מסודרת היא הבסיס לכל מדיניות שימוש שאפשר לאכוף. מומלץ לוודא תחולה עם ייעוץ משפטי. המידע עודכן באוקטובר 2026.
לא לפי רישיונות שנרכשו אלא לפי עבודה שנעשית: זמן מחזור של תהליכים שהסוכנים מריצים, שיעור שגיאה לפני ואחרי, שימוש בפועל לאורך זמן, וזמן עובדים שהתפנה למשימות ערך. את המדדים מגדירים לפני הבנייה, כך שאחרי ההטמעה יש להנהלה מספרים ולא תחושות.
זה המצב ברוב הארגונים: עובדים כבר מפעילים כלים וסוכנים שלא אושרו, פשוט כי זה עוזר להם בעבודה. הדרך היעילה היא לא חסימה גורפת אלא חלופה מסודרת: סביבה מאושרת שנוחה לפחות כמו הכלי הפרטי, מדיניות ברורה, והכשרה שמסבירה מה מותר, מה אסור ולמה.
מתחילים מסיווג מידע: מחליטים איזה מידע מותר להזין לאיזה כלי ומה לא יוצא מהארגון בשום מקרה. לפי רמת הרגישות בוחרים סביבה, מגרסאות Enterprise ועד פריסה מקומית בלי חיבור החוצה. כל סוכן מקבל גישה רק למה שנדרש לתהליך, בנקודות שהוגדרו מראש נדרש אישור אדם, וכל פעולה נרשמת במסלול ביקורת. את כל זה סוגרים מול IT ואבטחת מידע לפני שורת הקוד הראשונה.
אנחנו מלווים את ההטמעה יחד עם הציות, היועץ המשפטי ואבטחת המידע של הארגון. את השאלות הרגולטוריות והמשפטיות מכריעים אצלכם, ואנחנו מביאים את הצד התפעולי: סביבה שמתאימה לרמת הרגישות, עד ענן פרטי או פריסה מקומית מלאה, הגדרה מראש של המידע שנכנס לכל תהליך, הרשאה מזערית לכל סוכן ומסלול ביקורת שמאפשר לשחזר ולהוכיח כל פעולה. בין הארגונים שעבדנו איתם יש גם בנקים וגופים פיננסיים.
סדנה מכשירה את האנשים ומסתיימת בסוכן ראשון שעובד, לרוב אחרי 2 מפגשים של 3 שעות. הטמעה היא תהליך ארגוני מלא: מיפוי תהליכים, בחירת סביבה מאובטחת, בניית סוכנים שמחוברים למערכות הארגון, ממשל והרשאות, ומדידה לאורך זמן. הסדנה היא לרוב שער הכניסה להטמעה, וההכשרה עצמה היא אחד מארבעת שלבי ההטמעה.
שיחת היכרות קצרה, מיפוי ראשוני של הצרכים, והצעה מותאמת לארגון שלכם.